Punti ciechi nell’IT? È da lì che parte il rischio cyber.
SECURITY ASSESSMENT – ASSET MANAGEMENT – IT ASSESSMENT
Le fondamenta di una strategia cyber efficace.
Molte aziende investono in firewall, antivirus, backup e nuove tecnologie di sicurezza con l’obiettivo di ridurre il rischio informatico.
Tuttavia, una domanda viene spesso trascurata: da dove conviene partire davvero?
La risposta, nella maggior parte dei casi, non è acquistare un nuovo strumento, ma comprendere in modo approfondito il proprio ambiente IT. È proprio qui che entrano in gioco Asset Management, IT Assessment e Security Assessment, tre attività spesso confuse tra loro ma che svolgono ruoli differenti e complementari.
Tre attività diverse, un unico obiettivo.
Quando si parla di gestione e sicurezza dell’infrastruttura IT, è facile utilizzare questi termini come sinonimi. In realtà rappresentano tre prospettive diverse della stessa realtà.
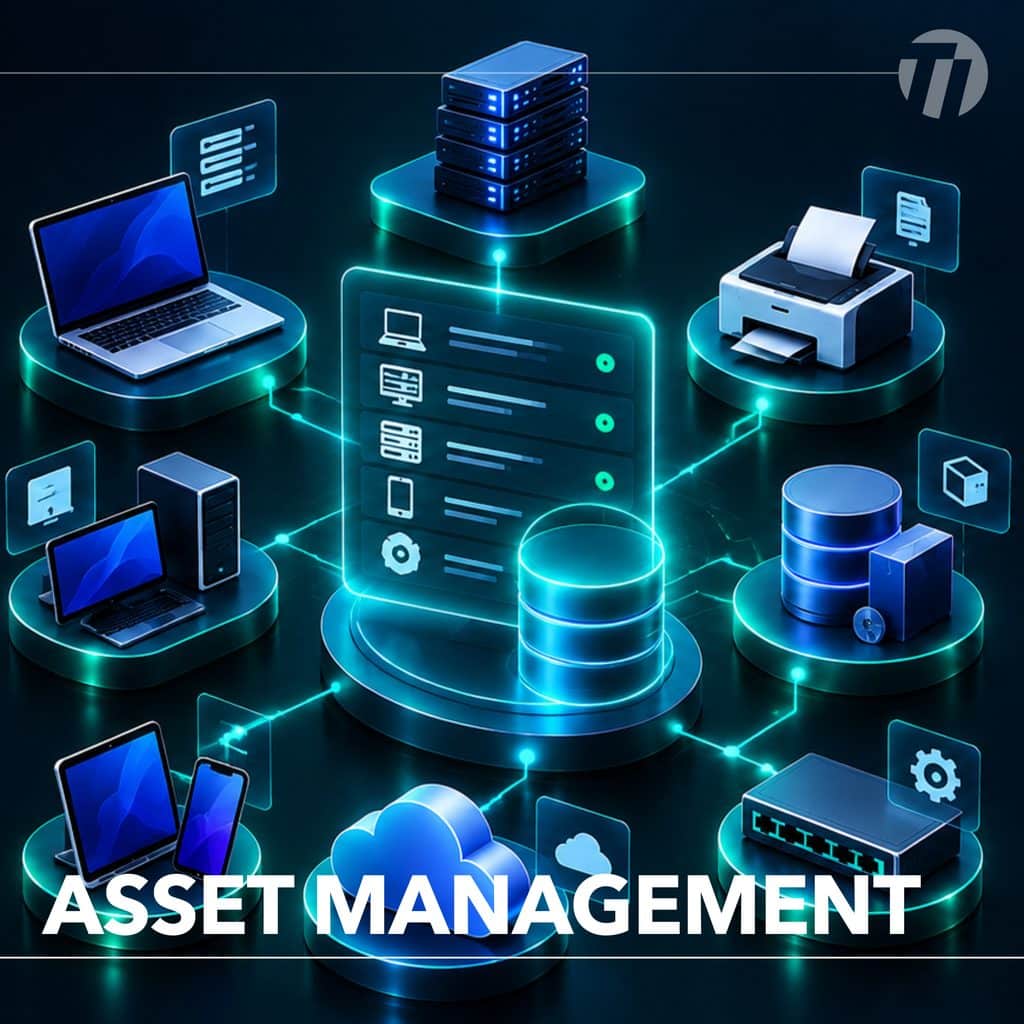
L’Asset Management ha l’obiettivo di fornire visibilità completa con una mappatura degli asset aziendali, consentendo di identificare e censire dispositivi, software, servizi cloud e tutte le risorse digitali presenti nell’organizzazione. Senza una mappatura aggiornata, infatti, è impossibile sapere con precisione cosa deve essere gestito e protetto.
L’IT Assessment, invece, analizza lo stato dell’infrastruttura tecnologica, verificando affidabilità, performance e funzionamento dei sistemi. È una fotografia oggettiva dell’ambiente IT che consente di comprendere cosa sta funzionando correttamente, quali criticità sono presenti e dove sia necessario intervenire per migliorare l’efficienza operativa.
Il Security Assessment osserva la stessa infrastruttura da una prospettiva differente: quella del rischio. Attraverso l’analisi dell’esposizione agli attacchi, permette di individuare le aree più critiche e definire le priorità di intervento per rafforzare la postura di sicurezza aziendale.
Non puoi proteggere ciò che non sai di avere.
Uno degli errori più comuni è considerare la cybersecurity come un insieme di strumenti separati. In realtà, ogni strategia efficace parte dalla conoscenza del proprio ecosistema digitale.
Molte aziende non dispongono di un inventario completo e aggiornato delle proprie risorse IT. Nel tempo vengono aggiunti nuovi dispositivi, software e servizi cloud che ampliano il perimetro digitale senza essere sempre censiti e monitorati correttamente. Ogni asset collegato alla rete può rappresentare una potenziale superficie di attacco.
Per questo Asset Management, IT Assessment e Security Assessment non sono attività alternative, ma complementari: insieme permettono di conoscere, governare e proteggere l’infrastruttura aziendale.
Dalla visibilità alla strategia.
Le aziende più mature dal punto di vista della cybersecurity non sono quelle che adottano più tecnologie, ma quelle che prendono decisioni basate su una reale comprensione del proprio ambiente IT.
Asset Management, IT Assessment e Security Assessment forniscono visibilità sugli asset, consapevolezza dello stato dell’infrastruttura e comprensione dei rischi.
👉 Per saperne di più scrivi a:
marketing@tinet.it